
Un ataque informático puede interrumpir la actividad de una empresa, comprometer información confidencial y generar importantes pérdidas económicas. Descubre cómo las herramientas de ciberseguridad ayudan a prevenir amenazas, proteger los sistemas y mantener la continuidad del negocio.
¿Qué es un software de ciberseguridad empresarial?
Un software de ciberseguridad empresarial es una solución tecnológica diseñada para proteger los dispositivos, las aplicaciones, las redes y la información de una organización frente a amenazas digitales.
Estas herramientas ayudan a detectar actividades sospechosas, bloquear accesos no autorizados y reducir el riesgo de incidentes como el robo de datos, el malware o los ataques de ransomware.
A diferencia de las soluciones domésticas, las herramientas empresariales suelen incorporar funciones de administración centralizada. Esto permite que el departamento de tecnología supervise varios equipos, aplique políticas de seguridad y gestione alertas desde una plataforma común.
Por ejemplo, una empresa con empleados que trabajan desde distintas oficinas puede utilizar un sistema de seguridad centralizado para comprobar el estado de los ordenadores, identificar dispositivos desprotegidos y aplicar actualizaciones.
Sin embargo, el software de ciberseguridad no elimina todos los riesgos. La protección depende también de la configuración, la formación de los empleados y los procedimientos internos de la organización.
¿Por qué es importante la ciberseguridad en las empresas?
Las empresas utilizan cada vez más herramientas digitales para gestionar clientes, facturas, operaciones y comunicaciones. Esta dependencia tecnológica hace que la seguridad informática sea una parte esencial de la gestión empresarial.
Un incidente puede tener consecuencias que van más allá de los problemas técnicos.
Entre los riesgos más habituales se encuentran:
- Robo de información: acceso no autorizado a datos de clientes, empleados o proveedores.
- Interrupción de las operaciones: bloqueo de sistemas necesarios para atender pedidos o prestar servicios.
- Pérdidas económicas: gastos de recuperación, investigación y reparación de los sistemas afectados.
- Daños reputacionales: pérdida de confianza por parte de clientes y colaboradores.
- Problemas de cumplimiento: incumplimiento de obligaciones relacionadas con la protección de datos o la seguridad de la información.
Por ejemplo, si un empleado abre un archivo malicioso recibido por correo electrónico, un atacante podría intentar acceder a otros sistemas de la empresa. Las medidas de protección adecuadas pueden ayudar a detectar o limitar ese tipo de actividad.
Funciones principales de un software de ciberseguridad
Las capacidades de una solución de seguridad dependen de su especialización y del proveedor, pero existen varias funciones habituales.
Protección de dispositivos y equipos
Las herramientas de protección de dispositivos, conocidas como antivirus o soluciones de protección de endpoints, ayudan a identificar y bloquear programas maliciosos.
Las soluciones empresariales más completas pueden incluir capacidades de detección y respuesta ante amenazas, conocidas como EDR. Estas permiten investigar comportamientos sospechosos en los ordenadores y actuar ante posibles incidentes.
Por ejemplo, si un equipo comienza a ejecutar procesos inusuales que intentan modificar numerosos archivos, el sistema puede generar una alerta para que el departamento de tecnología investigue.
Seguridad del correo electrónico
El correo electrónico continúa siendo una vía habitual para distribuir mensajes fraudulentos, enlaces maliciosos y archivos peligrosos.
Las herramientas de seguridad del correo pueden analizar mensajes, identificar remitentes sospechosos y bloquear determinados contenidos antes de que lleguen a los usuarios.
Estas medidas ayudan a reducir el riesgo de phishing, una técnica que busca engañar a las personas para que revelen contraseñas o información confidencial.
Control de accesos
La gestión de identidades y accesos permite establecer quién puede utilizar cada aplicación o consultar determinados datos.
Por ejemplo, un empleado del departamento comercial puede necesitar acceder al CRM, pero no a toda la información financiera de la empresa.
La autenticación multifactor añade una comprobación adicional al inicio de sesión. De esta manera, una contraseña comprometida no siempre será suficiente para acceder a una cuenta protegida.
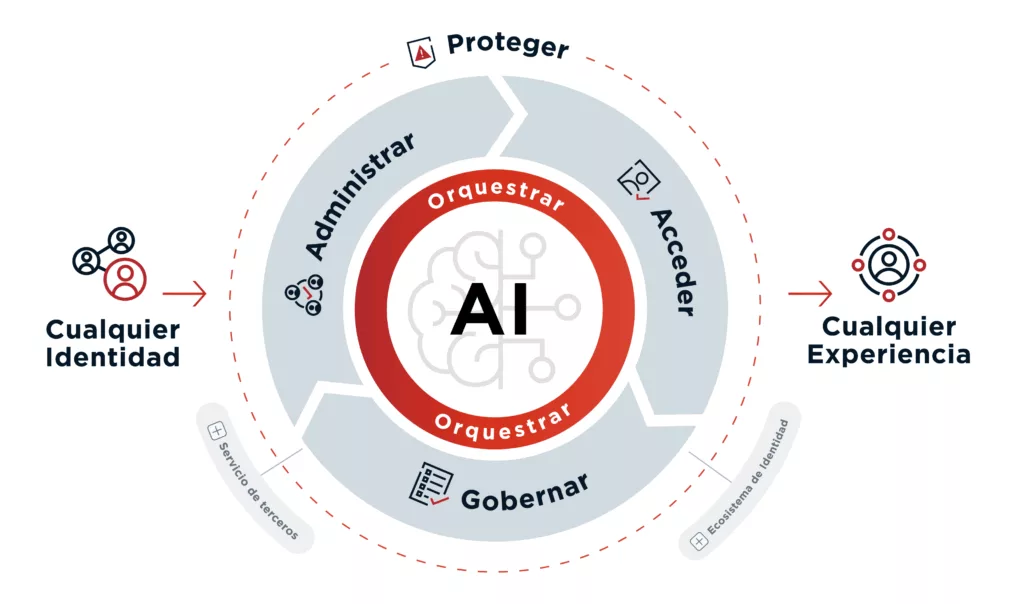
Supervisión de redes
Las herramientas de seguridad de red permiten controlar el tráfico, identificar conexiones sospechosas y aplicar reglas de acceso.
Los sistemas de detección y prevención de intrusiones pueden ayudar a identificar comportamientos que indiquen un intento de ataque.
En empresas con varias oficinas o empleados remotos, estas funciones contribuyen a supervisar las conexiones y reducir los riesgos asociados a dispositivos o redes no confiables.
Copias de seguridad y recuperación
Las copias de seguridad son fundamentales para recuperar información después de una pérdida de datos, un fallo técnico o un incidente de seguridad.
Algunas soluciones permiten automatizar los respaldos y protegerlos frente a modificaciones o eliminaciones no autorizadas.
Por ejemplo, una empresa que sufre un ataque de ransomware podría necesitar restaurar sus sistemas desde copias de seguridad limpias. La recuperación dependerá de que los respaldos estén disponibles, sean fiables y se hayan probado previamente.
Ejemplo práctico: una empresa que recibe un correo fraudulento
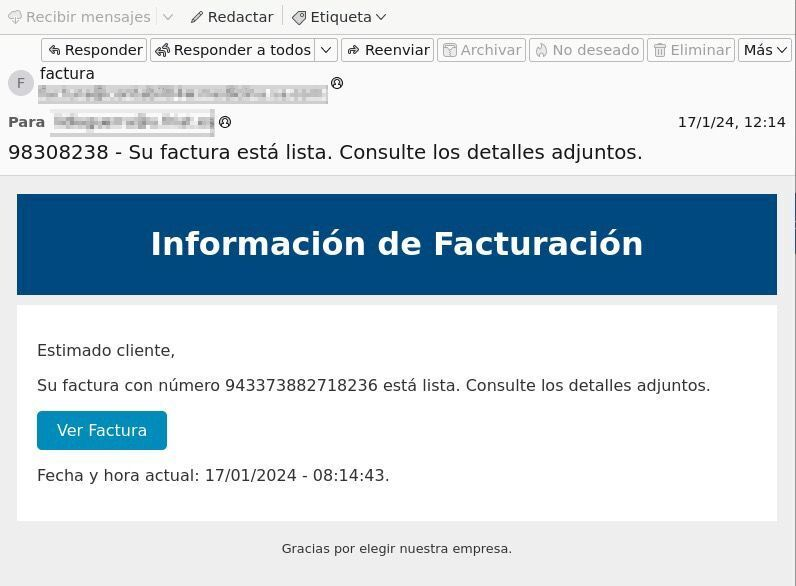
Imaginemos una empresa de distribución que recibe un mensaje aparentemente enviado por un proveedor habitual.
El correo solicita abrir un documento para consultar una factura pendiente. Sin embargo, el archivo contiene código malicioso que intenta acceder al ordenador del empleado.
Una solución de seguridad del correo puede identificar características sospechosas del mensaje y bloquearlo antes de que llegue al usuario.
Si el archivo consigue ejecutarse, una herramienta de protección del dispositivo puede detectar comportamientos anómalos y alertar al equipo de tecnología.
Además, si la empresa utiliza autenticación multifactor, segmentación de redes y copias de seguridad protegidas, puede reducir el impacto de determinados incidentes.
Este ejemplo demuestra que la ciberseguridad funciona mejor cuando combina diferentes medidas. Ninguna herramienta aislada puede garantizar que todos los ataques sean bloqueados.
Cómo elegir un software de ciberseguridad empresarial
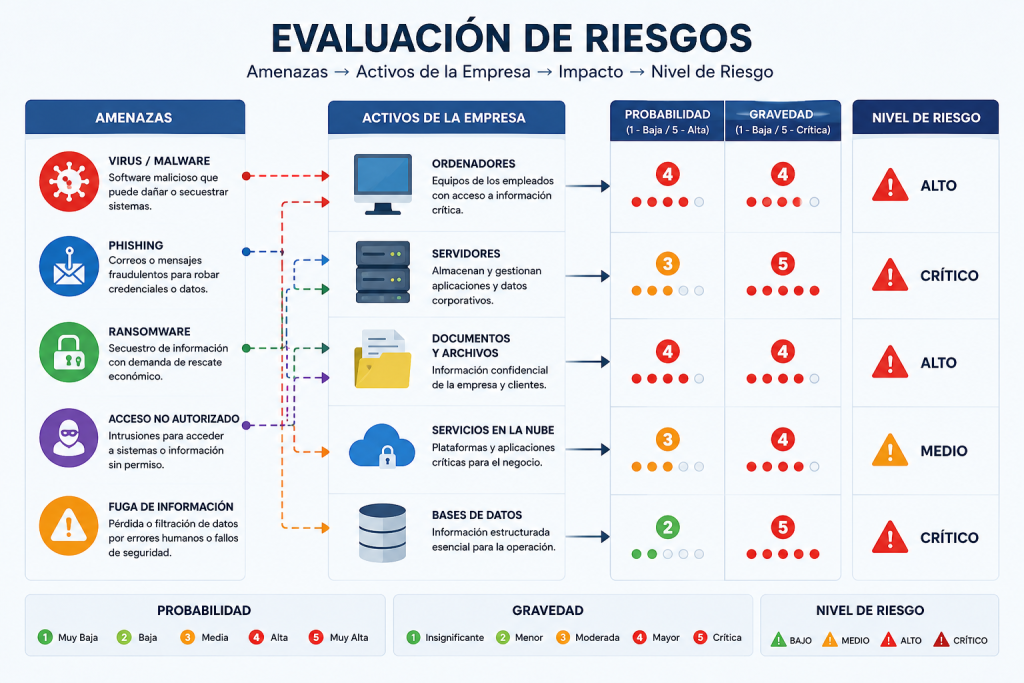
Antes de contratar una solución, es recomendable analizar las necesidades reales de la organización y los riesgos que debe gestionar.
1. Tamaño y complejidad de la empresa
Una pequeña empresa con pocos equipos puede necesitar una solución sencilla de protección de dispositivos y correo electrónico.
Una organización con varias oficinas, aplicaciones en la nube y numerosos empleados puede requerir una plataforma más avanzada, con supervisión centralizada y funciones de respuesta ante incidentes.
2. Compatibilidad con los sistemas existentes
Conviene comprobar si el software funciona con los ordenadores, servidores, aplicaciones y servicios en la nube utilizados por la empresa.
También es importante valorar si puede integrarse con las herramientas de administración de dispositivos y gestión de usuarios.
3. Facilidad de administración
Una solución debe permitir configurar políticas, revisar alertas y gestionar incidentes sin generar una carga operativa excesiva.
Las empresas que no cuentan con un departamento de tecnología especializado pueden valorar servicios de supervisión y asistencia externa.
4. Costes y soporte
El precio de la licencia no es el único gasto. También deben considerarse la instalación, la formación, el mantenimiento y la gestión de alertas.
Es recomendable comprobar qué soporte ofrece el proveedor y cómo se gestionan las actualizaciones de seguridad.
Buenas prácticas para reforzar la seguridad informática
La tecnología debe acompañarse de procedimientos y hábitos adecuados.
En primer lugar, es fundamental mantener actualizados los sistemas operativos y las aplicaciones. Las actualizaciones pueden corregir vulnerabilidades que los atacantes intentan aprovechar.
También conviene utilizar contraseñas únicas y autenticación multifactor en las cuentas importantes, especialmente en los servicios administrativos y financieros.
La formación de los empleados es otra medida esencial. Saber identificar correos sospechosos, verificar solicitudes de pago y comunicar posibles incidentes puede evitar numerosos problemas.
Por último, la empresa debería disponer de un plan de respuesta ante incidentes y probar periódicamente sus copias de seguridad. Tener un procedimiento definido facilita actuar con rapidez cuando ocurre un problema.
Conclusión
El software de ciberseguridad empresarial es una pieza fundamental para proteger los sistemas, la información y la continuidad de las operaciones.
Las herramientas de protección de dispositivos, correo electrónico, redes y accesos ayudan a reducir diferentes tipos de amenazas, pero deben formar parte de una estrategia de seguridad más amplia.
La mejor solución será aquella que se adapte a los riesgos y recursos de la empresa, permita una administración eficaz y se combine con formación, actualizaciones y procedimientos de recuperación.
Invertir en ciberseguridad no consiste únicamente en prevenir ataques, sino también en preparar a la organización para responder y recuperarse cuando se produce un incidente.